SMS de la muerte en Android: cómo saber si estás protegido
Si en tu Android la fecha de actualización de seguridad marca 1 de noviembre de 2026 o posterior, ya estás protegido del llamado «SMS de la muerte». Si marca octubre o antes, y tu equipo corre Android 12 o 13, el problema es más serio: no existe parche oficial para esas versiones y, según el calendario de cada marca, podría no llegar nunca.
Qué es el CVE-2026-58882 y por qué le dicen «SMS de la muerte»
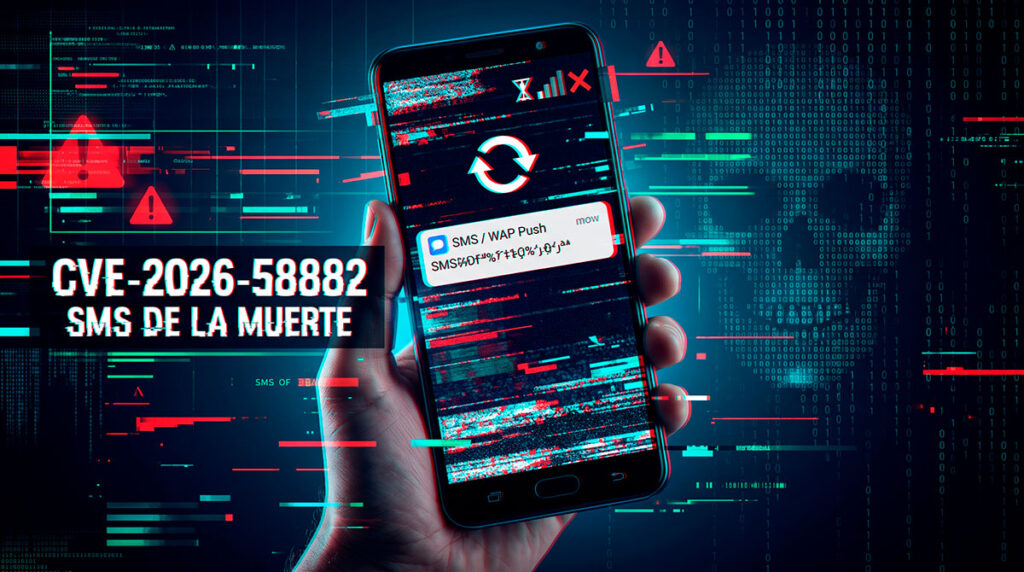
La vulnerabilidad, identificada como CVE-2026-58882, no es un SMS cualquiera. Se trata de un mensaje técnico tipo WAP Push, el mismo formato que antes se usaba para enviar configuraciones de red, que
tiene su origen en los mensajes WAP Push, un tipo específico de SMS o MMS diseñado para incluir enlaces e instrucciones operativas que el dispositivo móvil ejecuta en segundo plano
. El teléfono lo procesa automáticamente, sin que aparezca en la bandeja de entrada ni genere notificación alguna.
El fallo está en la función que decodifica ese mensaje:
Android convierte un valor a un entero de 32 bits sin comprobar el rango, lo que causa un desbordamiento; el valor negativo resultante provoca un error fatal que mata el proceso com.android.phone
, el componente que maneja las llamadas. El resultado es que el servicio telefónico se cae de golpe,
cortando las llamadas, incluidas las de emergencia, y pudiendo atrapar al usuario en un bucle de reinicio
. El investigador que lo descubrió, Mark Blaszczyk,
notificó a Google en mayo y publicó sus hallazgos junto a una demostración funcional el 29 de octubre
, tras reproducirlo en un Pixel 9 y en varios modelos Samsung Galaxy.
Cómo revisar en 3 minutos el nivel de parche de tu teléfono
No necesitas ninguna app extra. El dato que importa es la fecha de actualización de seguridad de Android, no la versión del sistema operativo. El camino es: Ajustes > Información del teléfono > Versión de Android > Actualización de seguridad de Android (en algunos equipos Samsung aparece directo como «Parche de seguridad de Android» dentro de Información del software).
Google abordó la falla en su boletín de seguridad de Android de noviembre de 2026, y el parche confirmado está incluido en el nivel de parche de seguridad 2026-11-01
, aunque la disponibilidad depende del fabricante, el modelo y el operador. Para quedar cubierto frente a todo lo publicado ese mes, conviene apuntar a una fecha aún más exigente:
el boletín de Google ubica el CVE en la sección de parche 2026-11-01 y señala que los niveles de parche de seguridad de 2026-11-05 o posteriores cubren todos los problemas del boletín de noviembre
. En resumen: si tu pantalla muestra 01-11-2026 en adelante, estás a salvo de este bug puntual; si además dice 05-11-2026 o más, estás al día con todo lo demás que se corrigió ese mes.
Qué marcas ya tienen el parche en Chile: Samsung, Xiaomi, Motorola
Acá la letra chica importa.
El 3 de noviembre, el lanzamiento de seguridad de Samsung de noviembre de 2026 para sus teléfonos insignia incluyó el CVE-2026-58882 entre los parches de Google que aplica
, y los primeros en recibirlo fueron los equipos tope de gama:
el parche de noviembre de Samsung comenzó a llegar al Galaxy S26, Galaxy Z Fold7 y Galaxy Z Flip7 alrededor del 4 de noviembre
, aunque esa información proviene de una sola fuente y no está confirmada para todas las regiones. Para la gama media —la más vendida en Chile—, Samsung aún no fija un calendario firme:
reportes difieren sobre si la actualización ya está disponible; un sitio dice que llegó a la línea Galaxy S26, la serie S25 y plegables recientes, mientras que SamMobile y Android Headlines dicen que todavía se espera en los próximos días
.
En Xiaomi la foto es distinta porque coincide con otro proceso:
la compañía publicó su cronograma global de HyperOS 4, confirmando que la actualización estable comenzará a llegar a dispositivos elegibles este noviembre, con más equipos sumándose hasta diciembre
, repartidos en tres oleadas. Eso no equivale automáticamente al parche de seguridad de noviembre: hay que revisar la fecha de parche, no solo la versión del software. Motorola, por su parte,
depende del calendario de actualización de cada fabricante; marcas fuera de Pixel y Samsung pueden esperar semanas o meses
para recibir el parche de noviembre.
Android 12 y 13: por qué quedaron fuera y qué hacer mientras tanto
Esta es la parte incómoda.
Para confirmar que un teléfono está protegido hay que verificar que corra Android 14 o versión posterior con el parche de seguridad de octubre de 2026 o más reciente: los dueños de teléfonos con Android 12 y 13 no tienen ningún parche que instalar, ya que el boletín no lista el CVE-2026-58882 para esas versiones y no se ha publicado ninguna corrección
. Esto no es un descuido pasajero:
los equipos que corren Android 13 o versiones anteriores ya están al final de su ciclo de soporte de software
, por lo que Google no tiene obligación de seguir parchándolos.
Si tu teléfono quedó en esa categoría, las opciones realistas son tres. La primera es revisar si tu modelo tiene una actualización de sistema pendiente a Android 14 o superior (algunos equipos Samsung, Xiaomi y Motorola de dos o tres años siguen recibiendo ese salto). La segunda es, derechamente, planificar el recambio del equipo si ya no recibe actualizaciones mayores. La tercera es reducir exposición: consulta con tu operador si puede filtrar mensajes WAP Push en su red, algo que varía según la compañía y que conviene preguntar directamente a soporte técnico. Si este tema de fondo —cómo gestionan las telco chilenas este tipo de tráfico— te interesa, en Internet en Chile seguimos de cerca la relación entre operadores y seguridad móvil.
Si tu teléfono ya quedó en bucle de reinicio
Antes de resignarte al reseteo de fábrica hay un camino intermedio, aunque exige algo de manejo técnico.
Tras entrar en el bucle de reinicio en Android 12, un colaborador documentó una recuperación menos destructiva: los mensajes maliciosos quedan en la cola de entrada pendiente y se reintentan en cada arranque, por lo que el sistema de recuperación de Android reinicia el equipo cada 90 segundos aproximadamente
.
Un colaborador de GitHub llamado Sakis encontró una forma de limpiar esos mensajes maliciosos con Android Debug Bridge (ADB); un usuario técnico puede conectar el teléfono a un computador y eliminarlos, pero esto requiere tener la depuración por USB habilitada de antemano
.
Si nunca activaste la depuración USB o no tienes acceso a un computador con las herramientas de Android,
las opciones que quedan son un reseteo de fábrica, un número de teléfono nuevo o un equipo más reciente
. En ese escenario, evita elegir la opción de «borrar datos» directamente en el menú de recuperación sin antes intentar un reinicio simple: a veces el ciclo se corta solo tras varios intentos, sin perder la información del teléfono.
¿Hay que entrar en pánico?
No, al menos no todavía.
Existe una prueba de concepto pública, aunque no hay evidencia confirmada de explotación generalizada
. La evaluación oficial tampoco eleva la alarma:
ningún ataque reportado hasta el 7 de noviembre, y la evaluación de CISA del 6 de noviembre clasifica la explotación como nula
. Eso sí, el hecho de que el código esté disponible públicamente significa que cualquiera con conocimientos básicos podría intentarlo, así que la ventana para actualizar sin apuro se está cerrando.
Lo concreto que puedes hacer hoy: revisa la fecha de parche de tu teléfono siguiendo los pasos de este artículo, instala cualquier actualización pendiente aunque parezca menor, y si tienes un Android 12 o 13 sin fecha de recambio a la vista, considéralo al momento de evaluar tu próximo equipo. Para quienes además administran varios teléfonos en una pyme o una familia numerosa, vale la pena revisar uno por uno esta semana en vez de asumir que «ya se actualizó solo».