Autenticación de dos factores en la banca chilena: qué cambió con la NCG 538 y cómo prepararse
La contraseña dejó de ser una defensa suficiente
Desde el 1 de agosto rige en Chile una exigencia que cambia la forma en que los bancos, las fintech y los emisores de tarjetas validan a sus clientes. La Norma de Carácter General N°538 de la Comisión para el Mercado Financiero obliga a estas entidades a usar al menos dos factores independientes de verificación de identidad en las operaciones consideradas críticas: transferencias electrónicas, inscripción de clientes por canales digitales y modificación de datos sensibles.
El principio detrás de la norma es simple y conocido en el mundo de la seguridad: combinar algo que la persona sabe (una clave), algo que posee (un dispositivo o token) y algo que es (huella, rostro o voz). Ninguno de esos elementos por separado resiste bien un ataque moderno; juntos, elevan de forma considerable el costo para el atacante.
Por qué la exigencia llega ahora
El contexto explica la urgencia. En Chile, durante 2025 ingresaron 41.703 causas por fraude al Poder Judicial, la cifra más alta en doce años y un alza cercana al 64% respecto del año anterior. No se trata solo de volumen: cambió el método.
Los reportes internacionales apuntan en la misma dirección. El Data Breach Investigations Report 2026 de Verizon sitúa la explotación de vulnerabilidades técnicas como vector inicial en el 31% de los casos y el abuso de credenciales robadas en el 13%, aunque las credenciales comprometidas aparecen en algún momento del ataque en cerca del 39% de las brechas analizadas. Dicho de otro modo: el robo de identidad digital sigue siendo la puerta de entrada más rentable.
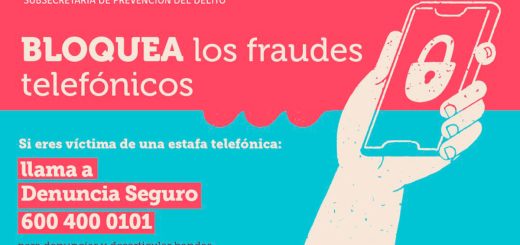
A esto se suma la ingeniería social. El phishing ya no vive solo en el correo electrónico: se mueve por llamadas telefónicas, SMS y aplicaciones de mensajería, y su objetivo suele ser que la propia víctima entregue el código o autorice la operación. Es un punto crítico, porque un segundo factor mal implementado puede ser entregado por el usuario sin darse cuenta.
Passkeys: el reemplazo que ya está en marcha
La alternativa que más avanza a nivel global son las passkeys, credenciales vinculadas al dispositivo y a la biometría del usuario que eliminan la necesidad de recordar y escribir una contraseña. Según el reporte de la FIDO Alliance presentado en el World Passkey Day 2026, existen unos 5.000 millones de passkeys activas en el mundo, el 90% de las personas conoce la tecnología y el 75% ha activado al menos una.
El uso cotidiano, sin embargo, va más lento: solo alrededor de la mitad las utiliza de forma habitual cuando están disponibles. En el mundo corporativo la adopción es más decidida: el 68% de las organizaciones ya las implementó o está en proceso, y cerca del 48% de los 100 sitios más visitados del mundo las soporta, más del doble que en 2022.
Su ventaja de seguridad es concreta: al estar ligadas criptográficamente al sitio legítimo, las passkeys son resistentes al phishing. No hay código que el usuario pueda dictar por teléfono.
OTP, SIM swap y verificación de número
Mientras la migración avanza, los códigos de un solo uso enviados por SMS o mensajería siguen siendo la segunda capa más extendida, sobre todo en América Latina, donde WhatsApp supera el 80% de penetración. Datos de Infobip, plataforma global de comunicaciones en la nube, indican que el 82% de los usuarios abre todos los mensajes que recibe y que cuatro de cada diez responden en menos de cinco minutos.
Ese mismo canal es el que usan los estafadores, y por eso la industria está agregando verificaciones bajo el capó. El Fraud & Security Report 2026 de la compañía reporta un crecimiento de 91% interanual en el uso de Network APIs como SIM Swap y Number Verification, que confirman que la línea telefónica sigue en poder de su titular. En paralelo, la detección de fraude apoyada en inteligencia artificial creció 71% y la basada en patrones de comportamiento, 105%.
Como resume Marcelo Agustín Rodríguez, gerente de ventas para el Cono Sur de Infobip, la identidad hoy se verifica por capas y las tecnologías disponibles se complementan más de lo que compiten entre sí. El desafío, agrega, no es elegir lo más nuevo, sino que la autenticación resulte a la vez más segura y más simple para el usuario final.
Qué debería revisar tu organización
- Inventario de operaciones críticas. Identifica qué flujos caen bajo la norma y cuáles quedaron con un solo factor por omisión.
- Prioriza factores resistentes al phishing. Passkeys y biometría en dispositivo por sobre OTP por SMS cuando el riesgo lo justifique.
- Refuerza el canal, no solo el código. Verificación de número y detección de SIM swap reducen el fraude por suplantación de línea.
- Protege el flujo de recuperación de cuenta. Es el punto más débil de casi toda implementación de MFA.
- Monitorea comportamiento. El análisis de patrones detecta lo que un segundo factor válido no alcanza a frenar.
- Comunica con claridad. Ningún banco pide códigos por teléfono o mensajería: repetirlo al cliente es parte del control.
Para los usuarios
Activa el doble factor en todas las cuentas que lo permitan, prefiere aplicaciones de autenticación o passkeys antes que el SMS, y aplica una regla sin excepciones: un código de verificación no se comparte nunca, aunque quien lo pida se identifique como tu banco. Si recibes un código que no solicitaste, no es un error del sistema, es un intento de acceso a tu cuenta.
La NCG 538 fija un piso, no un techo. Las contraseñas no desaparecerán mañana, pero ya dejaron de ser, por sí solas, una defensa razonable.